確認資料如何被使用
盤點資料來源、敏感欄位、AI 應用範圍與人工確認責任,釐清資料處理及存取邊界。
公開證書
慧智科技股份有限公司
SMARTSOFT TECH CO., LTD
資訊安全管理活動涵蓋軟體開發、測試、營運、專案管理、辦公環境及資訊機房之資訊安全管控。
依適用性聲明版本 1.0,發行日期 2024/07/01。
台中市西屯區文心路三段296之1號5樓。
企業專案的部署環境、資料處理與控制措施,仍需依實際需求逐項確認。
開啟證書原圖 ↗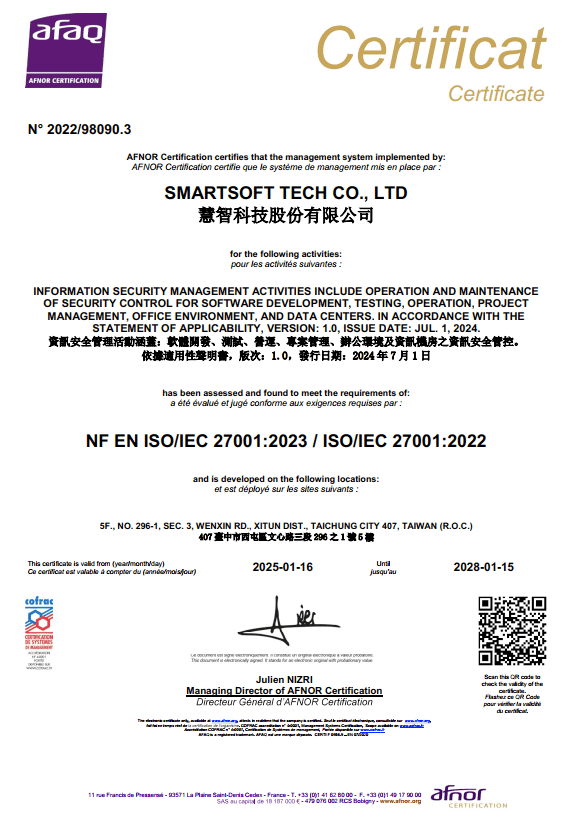
管理者與 IT 的導入評估
盤點資料來源、敏感欄位、AI 應用範圍與人工確認責任,釐清資料處理及存取邊界。
確認帳號來源、角色權限、核決規則、操作紀錄及保存需求,納入 BPM 與系統整合評估。
討論部署、備份、復原、監控與支援責任,將可驗收條件寫入專案範圍。
本節提供需求討論方向;實際控制措施、交付內容及服務責任依專案議定。
流程資料留存與稽核 →政策原文
為了使本公司ISMS(資訊安全管理系統)能貫徹執行、有效運作、監督管理、持續進行,維護本公司重要資訊系統的機密性、完整性與可用性,特頒布資通安全管理政策。
本政策旨在讓同仁於日常工作時有一明確指導原則,所有同仁皆有義務積極參與推動資通安全管理政策,以確保本公司所有職員、資料、資訊系統、設備及網路之安全維運,並期許全體同仁均能了解、實施與維持,以達資訊持續營運的目標。有關同仁在使用一般資訊設備及各項網路服務時之規範,請詳閱「ISMS-W-001一般資訊設備安全管理作業標準書」。
「落實資通安全,強化服務品質」;
「加強資安訓練,確保持續營運」;
「做好緊急應變,迅速災害復原」。
~落實資通安全,強化服務品質
由全體同仁貫徹執行ISMS,所有資訊作業相關措施,應確保業務資料之機密性、完整性及可用性,免於因外在之威脅或內部人員不當的管理,遭受洩密、破壞或遺失等風險,選擇適切的保護措施,將風險降至可接受程度持續進行監控、審查及稽核資訊安全管理制度的工作,強化服務品質,提升服務水準。
~加強資安訓練,確保持續營運
督導全體同仁落實資通安全管理工作,每年持續進行適當的資通安全教育訓練,建立「資通安全,人人有責」的觀念,促使同仁瞭解資通安全之重要性,促其遵守資通安全規定,藉此提高資通安全認知及緊急應變能力,降低資通安全風險,達持續營運之目標。
~做好緊急應變,迅速災害復原
訂定重要資訊資產及關鍵性業務之緊急應變計畫及災害復原計畫,並定期執行各項緊急應變流程的演練,以確保資訊系統失效或重大災害事件發生時,能迅速復原,確保關鍵性業務持續運作,並將損失降至最低。
公告日期:2024/7/1